
Exclusive Connect 2026, AI e cybersecurity cambiano le priorità del canale ICT
 Daniele Lazzarin
All’annuale evento di Exclusive Networks Italia dominano la scena i temi più attuali per cloud e sicurezza. Le esperienze di Prada e Leroy Merlin: la sfida è proteggere il business senza frenarlo


La rivoluzione AI ha alzato ancora la priorità strategica degli investimenti in cloud e cybersecurity in tutti i settori economici, e in questo contesto, il ruolo della distribuzione a valore non si limita più alla gestione della filiera logistica, ma diventa un connettore tra l’innovazione tecnologica e le esigenze concrete delle organizzazioni. Questo il messaggio principale dell’edizione 2026 di Exclusive Connect, l’evento tenuto da Exclusive Networks Italia pochi giorni fa presso le Officine del Volo di Milano
Il nome “Connect” per l’evento, hanno sottolineato Giovanni Longo, Country Manager di Exclusive Networks Italia, e Augusto D’Antinone, Regional VP Sud Europa, rende bene sia l’obiettivo di creare un momento di confronto aperto tra esperti, vendor e partner del canale ICT, sia più in generale la missione della multinazionale francese della distribuzione, che è di trasferire valore reale ai partner tramite competenze tecniche, servizi gestiti, formazione, soluzioni finanziarie.
Partecipa agli ItalianChannelAwards 2026 vota le eccellenze dell’Ict! Esprimi il tuo voto premiando i migliori in molteplici categorie
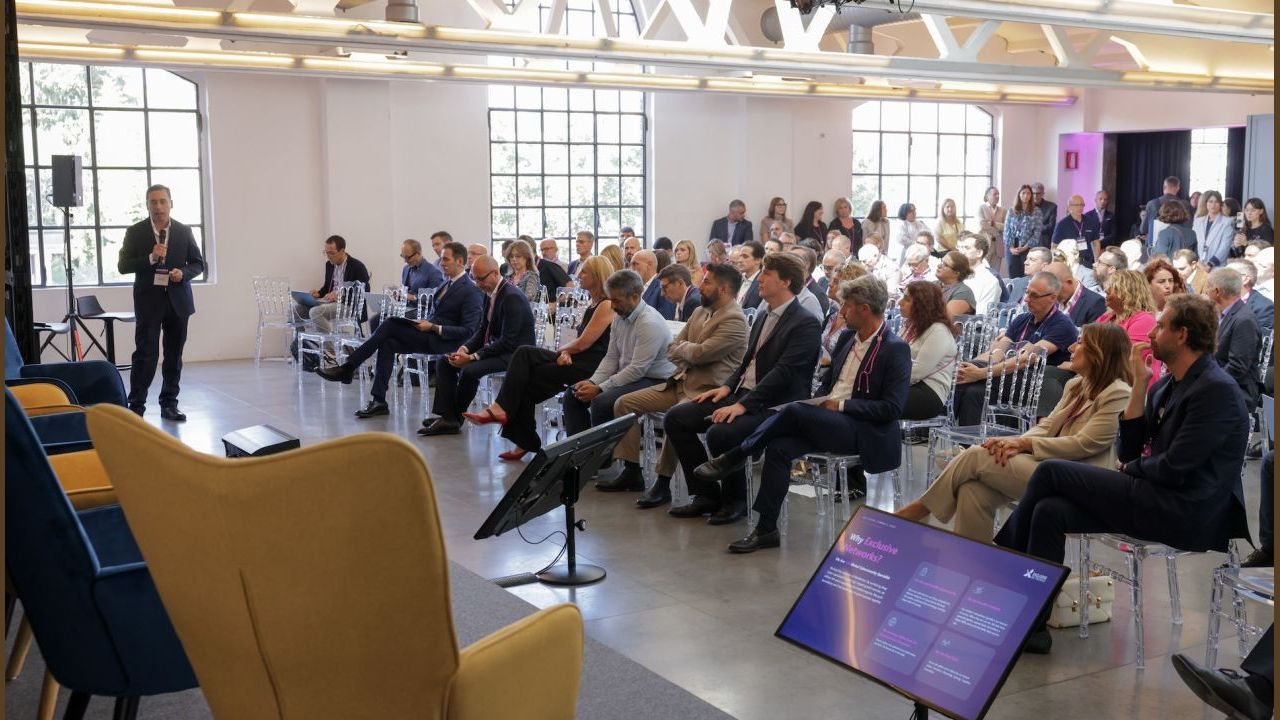
Un 'global cybersecurity go-to-market specialist'
“Non ci occupiamo solo di spedizione di prodotti, e invio di licenze: siamo un 'global cybersecurity go-to-market specialist' che lavora e investe in questo mercato da sempre, e aiuta a portare l’innovazione tecnologica ‘world class’ alle organizzazioni che ne hanno bisogno per fare business”, ha detto Longo. “Oggi parleremo di tecnologie, ma questo è anche un evento per far incontrare le persone, che sono altrettanto importanti in questo settore, perché con le loro competenze creano fiducia”.
Fiducia che come vedremo è stata uno dei leit motiv dell’evento, assolutamente necessaria di fronte allo scenario preoccupante descritto con alcuni dati da Dario Donato, giornalista di Tgcom24, che ha moderato l’evento. A fronte di un costo globale del cybercrime stimato in 10.500 miliardi di dollari, la spesa in cybersecurity per il 2025, pur aumentando del 12,5%, si è fermata a circa 240 miliardi (+12,5%): in altre parole, per ogni dollaro speso si registrano poco meno di 50 dollari di danni.
In questo quadro l’Italia subisce circa il 10% degli attacchi mondiali, in gran parte (89%) finalizzati all'estorsione. A ciò si sommano l'aumento dei premi assicurativi, la carenza globale di specialisti, la forte spinta normativa di direttive come NIS2 e DORA, e naturalmente l’AI, che sta rivoluzionando velocità e scala degli attacchi, ma è anche un’arma di difesa. “La sicurezza non azzera il rischio, ma è l’investimento che permette di rimanere sul mercato”, ha sintetizzato Donato.
AWS come motore di crescita per il canale
Una risposta a questa complessità secondo Exclusive Networks è l’offerta di Amazon Web Services, a cui il distributore ha dedicato una practice di cui fanno parte Stefano Lanni e Lodovico Plattner, che ne hanno parlato all’evento.
“Il nostro team è dedicato ai partner emergenti nell’ecosistema AWS, sia nuovi, sia in crescita: ci occupiamo di assessment dell’infrastruttura del cliente, migrazioni e modernizzazione dei workload, formazione, servizi gestiti, soluzioni pacchettizzate per rendere questo ciclo replicabile”, ha detto Lanni.
“L’obiettivo è favorire lo sviluppo di competenze, la creazione di practice AWS e nuovi flussi di ricavi ricorrenti, la costruzione di relazioni strutturate con AWS”, ha aggiunto Plattner. “Per il partner l’opportunità va ben oltre la transazione, magari sul marketplace Exclusive Networks, perché deve semplificare la selezione, l’acquisto, la gestione e lo sfruttamento più efficiente delle soluzioni AWS”.
Le testimonianze delle aziende utenti: Prada
Exclusive Networks ha poi affidato i veri e propri keynote dell’evento a due imprese utenti, con l’obiettivo di offrire ai suoi partner delle testimonianze dirette delle esigenze dei clienti finali. Valeria Castellani, Head of Security di Prada Group, ha raccontato le lezioni imparate in un percorso professionale molto vario, che dall’originaria carriera legale l’ha portata a esperienze di security contractor per il Dipartimento di Difesa USA, e quindi al mondo aziendale, arrivando infine a Prada quattro anni fa.
“Quello che mi sono portata a casa da tutte queste esperienze sono tre insegnamenti”, ha spiegato Castellani. “Il primo è che in un ambiente di disruption è necessario pensare in modo disruptive, non puoi applicare degli schemi a una situazione che non ne ha, bisogna tenere la mente aperta, confrontarsi e capire velocemente il momento. Il secondo è l’importanza del lavoro in team, non solo il team di sicurezza ma anche il team azienda, occorre ascoltare l'opinione di tutti, i manager più esperti ma anche le nuove leve. Il terzo è l’importanza di una vera leadership: non si impara con un corso, è qualcosa che le persone ti riconoscono, è fondamentale che si crei fiducia tra leader e team”.
La Head of Security di Prada ha poi sottolineato la necessità di alzare a un livello più strategico sia la sicurezza fisica sia quella informatica, abbattendo anche i silos organizzativi che spesso le separano. “Nelle aziende moderne, la protezione degli accessi fisici costituisce il primo reale baluardo della cybersecurity”, ha sottolineato, citando come esempio un tentativo di ingresso a una importante sfilata di Prada di qualche anno fa da parte di persone in apparenza accreditate, e bloccate a un secondo livello di controllo. “Abbiamo poi appurato che si erano creati delle credenziali introducendosi in un’utenza rimasta aperta di un remoto computer di un’altra region: è un caso che si è risolto bene grazie alla collaborazione e alla fiducia tra team di sicurezza e team cyber”.
Le testimonianze delle aziende utenti: Leroy Merlin
Del tutto d’accordo sulla strategicità e le sinergie tra sicurezza cyber e fisica si è detto anche Alessio Setaro, ex CISO e ora Digital Solutions Leader di Leroy Merlin: “Con 52 negozi, oltre a depositi e strutture logistiche, l’azienda gestisce un network piuttosto complesso: una prima linea di difesa deve essere nei punti vendita, dove si concentrano le interazioni con i clienti e le informazioni di valore, comprese quelle relative ai pagamenti”.
La seconda linea di difesa secondo Setaro è la consapevolezza (awareness) delle persone. “In un’organizzazione completamente digitalizzata, tutti i collaboratori utilizzano i sistemi informativi e possono entrare in contatto con i dati dei clienti. Per questo Leroy Merlin affianca alla formazione simulazioni di attacchi informatici e verifiche sul campo, anche attraverso persone che si fingono collaboratori per testare i controlli degli accessi ai sistemi nei negozi".
Il problema non è la tecnologia o le persone, ma come le persone usano la tecnologia, osserva Setaro. “Non possiamo pretendere che un imprenditore esperto sia anche un esperto di cybersecurity. Il principio di base è che le persone abbiano consapevolezza del rischio: il rischio è il concetto che guida l’intera gestione della sicurezza”.
Questo approccio si riflette anche nei progetti di intelligenza artificiale di Leroy Merlin: “Sul fronte dei processi di business per ora la usiamo per automatizzare processi amministrativi, aumentare la produttività e supportare decisioni commerciali, dall’assortimento alle campagne promozionali, sul fronte dello sviluppo di soluzioni digitali stiamo sperimentando team di sviluppo nei quali product owner e product manager possono avvalersi di agenti AI”.
Agenti che però restano strumenti, sottolinea Setaro: la responsabilità dei risultati è dell’owner umano, che deve supervisionarne il lavoro, con il supporto di presidi tecnologici come guardrail e segregazione degli ambienti. “L’agente non è un collega, è un ‘esoscheletro digitale’ che facilita il lavoro della persona. L’intelligenza artificiale non è deterministica e non le si può delegare delle responsabilità”.
Soggetta alla normativa NIS anche per i servizi digitali forniti ad altre società del gruppo, Leroy Merlin Italia ha adottato una postura pragmatica, orientata a integrare la sicurezza negli obiettivi del business. “La cybersecurity esiste in azienda perché deve proteggere il processo di business, che deve funzionare e portare valore”, conclude Setaro. “Sono contrario a bloccare processi o sistemi o chiudere negozi per sicurezza: se il negozio è chiuso non vende, non ha senso. La cyber security deve proporsi invece come un’arma ulteriore per il business, per aiutarlo a conquistare quota di mercato senza mettere a rischio l'azienda e il posto di lavoro dei suoi dipendenti”.
La cybersecurity come condizione necessaria per rimanere competitivi
La tavola rotonda conclusiva è stata animata da rappresentanti dei principali vendor distribuiti in Italia da Exclusive Networks: nella foto nell'ordine da sinistra Lorenzo Reali, Vendor Aliance Director di Exclusive Networks, nelle vesti di ospite, e poi Fabrizio Sprovieri, Sales Manager di Extreme Networks, Cesare Radaelli, Senior Director Channel Account Italy, Malta & Portugal di Fortinet, Barbara Giannini, Director Channel & Ecosystems Southern Europe di Palo Alto Networks, Federico Biraghi, CEO di Red Carbon, e Luca Besana, Channel Business Director South EMEA di Sentinel One.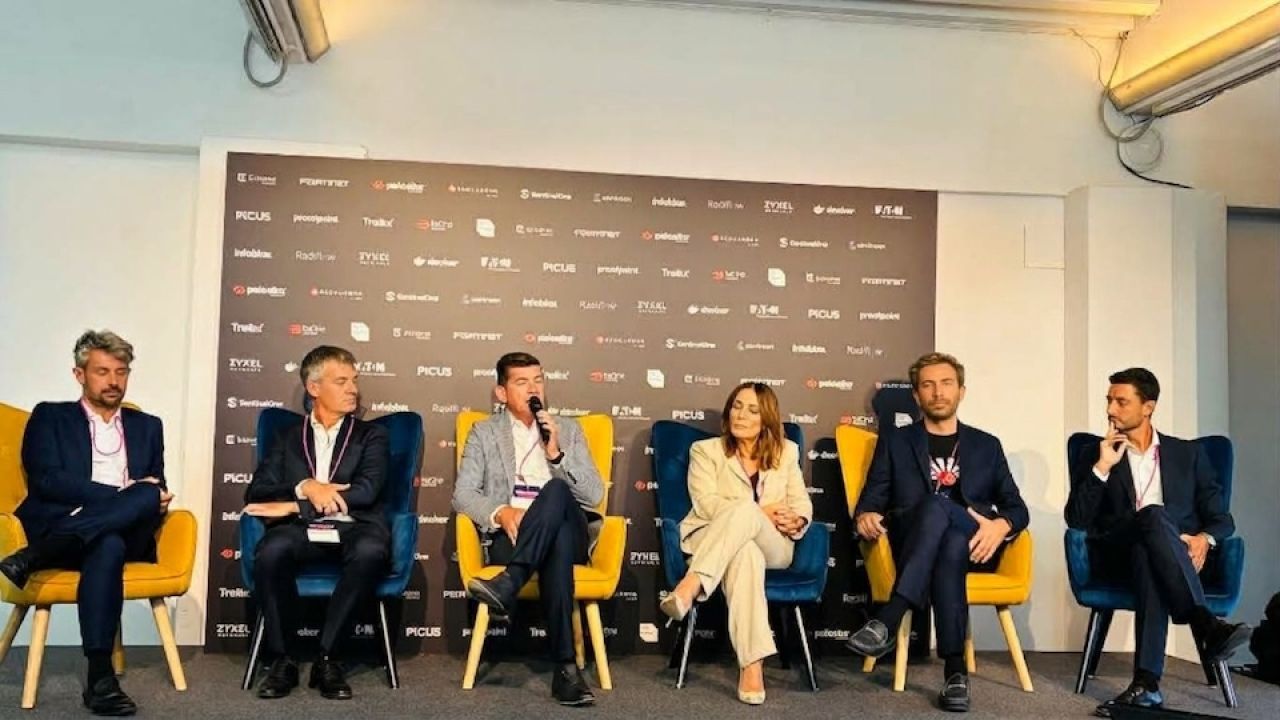
Al centro della discussione ci sono stati tutti i temi più rilevanti per le imprese e per il canale ICT che si occupa di soluzioni di cybersecurity e cloud: dall’Intelligenza Artificiale al SASE, dalla sicurezza degli ambienti OT alla ‘platformization’, fino alla sovranità digitale e al dualismo tra edge e on-premise.
Ma il messaggio finale è lo stesso dell'intero evento: in uno scenario in cui AI e cloud stanno ridefinendo opportunità e minacce, la cybersecurity è diventata una condizione necessaria per continuare a innovare e competere, e il valore della distribuzione si misura sempre più nella capacità di accompagnare vendor, partner e imprese nell'adozione delle soluzioni, traducendo l'innovazione in risultati concreti per il business.
Tag correlati
Esplora altri articoli su questi argomenti
Se questo articolo ti è piaciuto e vuoi rimanere sempre informato
Notizie correlate





Speciali Tutti gli speciali
Calendario Tutto
Magazine Tutti i numeri
G11 Media Networks

ChannelCity e' un canale di BitCity, testata giornalistica registrata presso il tribunale di Como ,
n. 21/2007 del
11/10/2007- Iscrizione ROC n. 15698
G11 MEDIA S.R.L.
Sede Legale Via NUOVA VALASSINA, 4 22046 MERONE (CO) - P.IVA/C.F.03062910132
Registro imprese di Como n. 03062910132 - REA n. 293834 CAPITALE SOCIALE Euro 30.000 i.v.
